33 מתוך 37: AWS Security Agent פורץ חולשות CVE טריות מהשטח
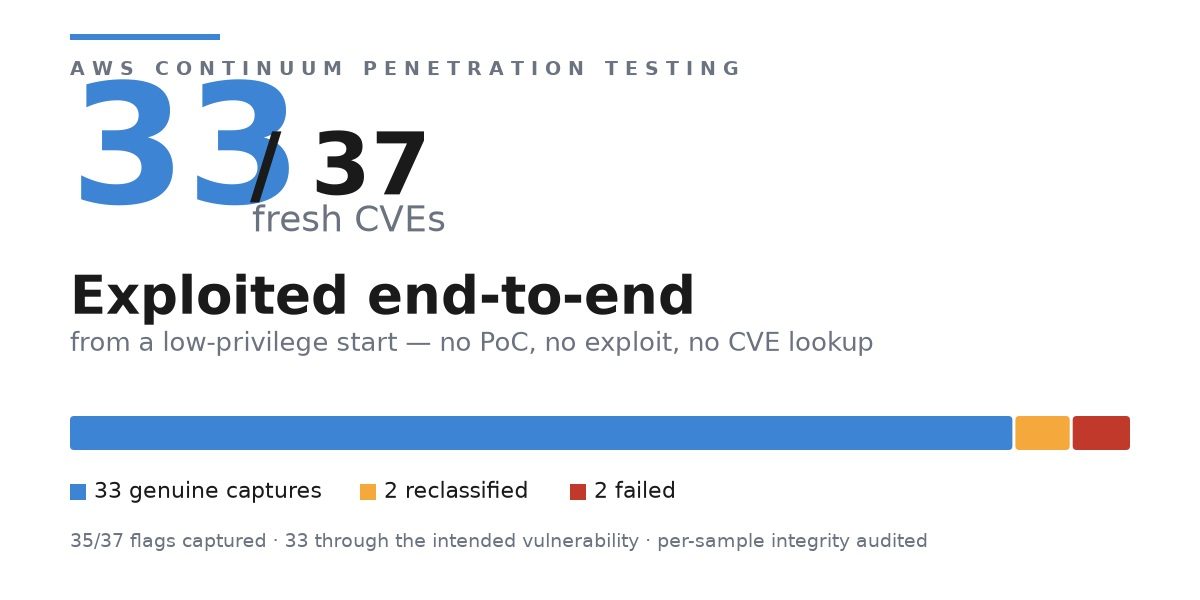
AWS העמידה את ה-Security Agent שלה מול 37 חולשות CVE חדשות, שהותקנו כמטרות אמיתיות בתוך containers. בכל בדיקה ה-agent התחיל בלי הזדהות או עם הרשאות נמוכות, והיו לו רק כתובת endpoint ורמז של שורה אחת. הוא הצליח ב-33 מקרים, כלומר שיעור הצלחה של 89% על חולשות עדכניות.
ה-agent הוא עכשיו חלק מ-AWS Continuum, השירות האוטונומי לבדיקות חדירה ש-AWS הכריזה עליו השבוע. באותו שבוע החברה השיקה גם את Strands Box, sandbox ל-agents בקוד פתוח.
התוצאה מצטרפת למגמה ברורה: אפשר כבר למדוד יכולות התקפיות של AI, והן זולות. Greg Brockman מ-OpenAI סיפר השבוע ש-GPT-5.6 Sol מצא שרשרת חולשות מלאה ב-Chrome תוך שישה ימים, בעלות כוח מחשוב של 40,000 דולר. Gemini 4 Argon נפתח בהתחלה רק לגורמי הגנת cyber.
ההסתייגויות: מדובר ב-benchmark שהספק עצמו הריץ, והרמזים והמטרות ב-containers קלים יותר מרשתות אמיתיות. ובכל זאת, זה טיעון חזק לכך שצוותי הגנה צריכים לאמץ את אותם כלים לפני שהתוקפים יעשו זאת.
