CVE-2026-18394 ב-Strands: המודל בחר proxy — וה-credentials דלפו
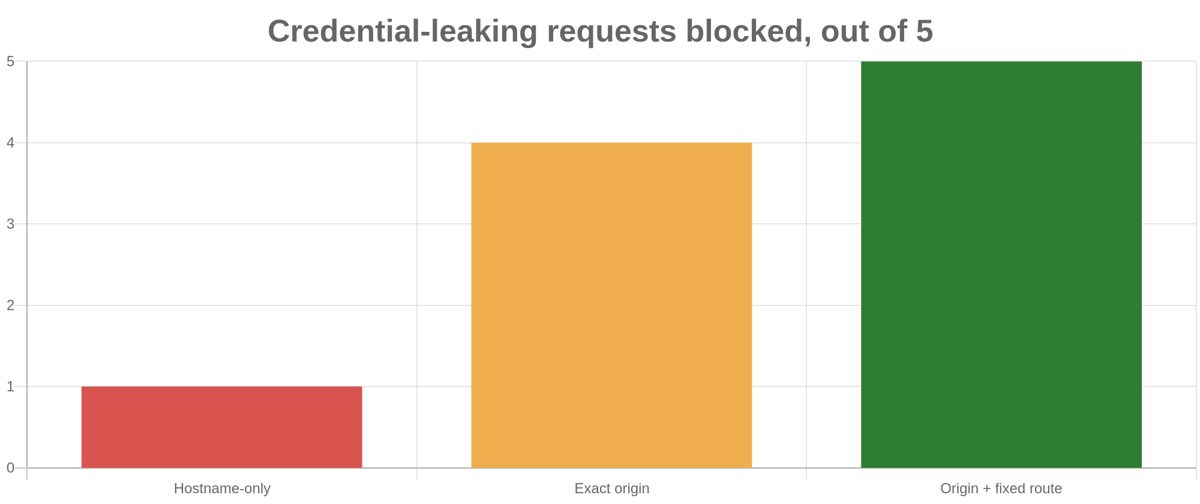
AWS חשפה את CVE-2026-18394 בעלון 2026-069-AWS. הפגיעות נמצאת בכלי http_request של strands-agents-tools, חלק מ-Strands, ה-framework הפתוח של AWS לבניית agents. הכלי הגביל את ה-credentials לרשימה של hostnames מאושרים, דפוס נפוץ שנועד למנוע מה-agent לשלוח סודות לשרת שרירותי. הבעיה: המודל עצמו יכול היה לבחור את הארגומנט proxies.
מכאן תרחיש התקיפה ברור. תוכן עם prompt injection, למשל דף אינטרנט או מסמך זדוני, יכול להורות ל-agent לשלוח בקשה לגיטימית לחלוטין לשרת שנמצא ב-allowlist, אבל דרך proxy של התוקף. ה-credentials עוברים אז בתשתית שהתוקף שולט בה. הכתבה ב-dev.to מסכמת את זה במשפט אחד: "ה-allowlist שמר על היעד, לא על המסלול". כל פרמטר של כלי שהמודל יכול לקבוע הוא חלק משטח התקיפה, לא רק ה-URL.
החשיפה מגיעה בשבוע שבו תשתיות האבטחה ל-agents תפסו את הבמה. AWS השיקה את Nitro Sandboxes לבידוד קוד של agents, ה-stack האגנטי של NVIDIA כולל sandbox בשם OpenShell שנועד להרחיק credentials מה-agent, ו-Bedrock AgentCore משרת כבר עשרות אלפי לקוחות. הבאג ב-Strands מראה ש-sandbox למחשוב לא פותר דליפה של credentials דרך ארגומנטים של כלים.
צוותים שעובדים עם Strands צריכים לעדכן את חבילת הכלים ולעבור על כל כלי מותאם שחושף למודל אפשרויות רשת. והלקח הרחב למפתחי agents: להתייחס לכל פרמטר שהמודל שולט בו כקלט לא אמין.